租户与权限隔离
按租户、身份、对象与动作核权。建设 Agent 与业务智能体分别授权,页面与服务端遵守同一边界。
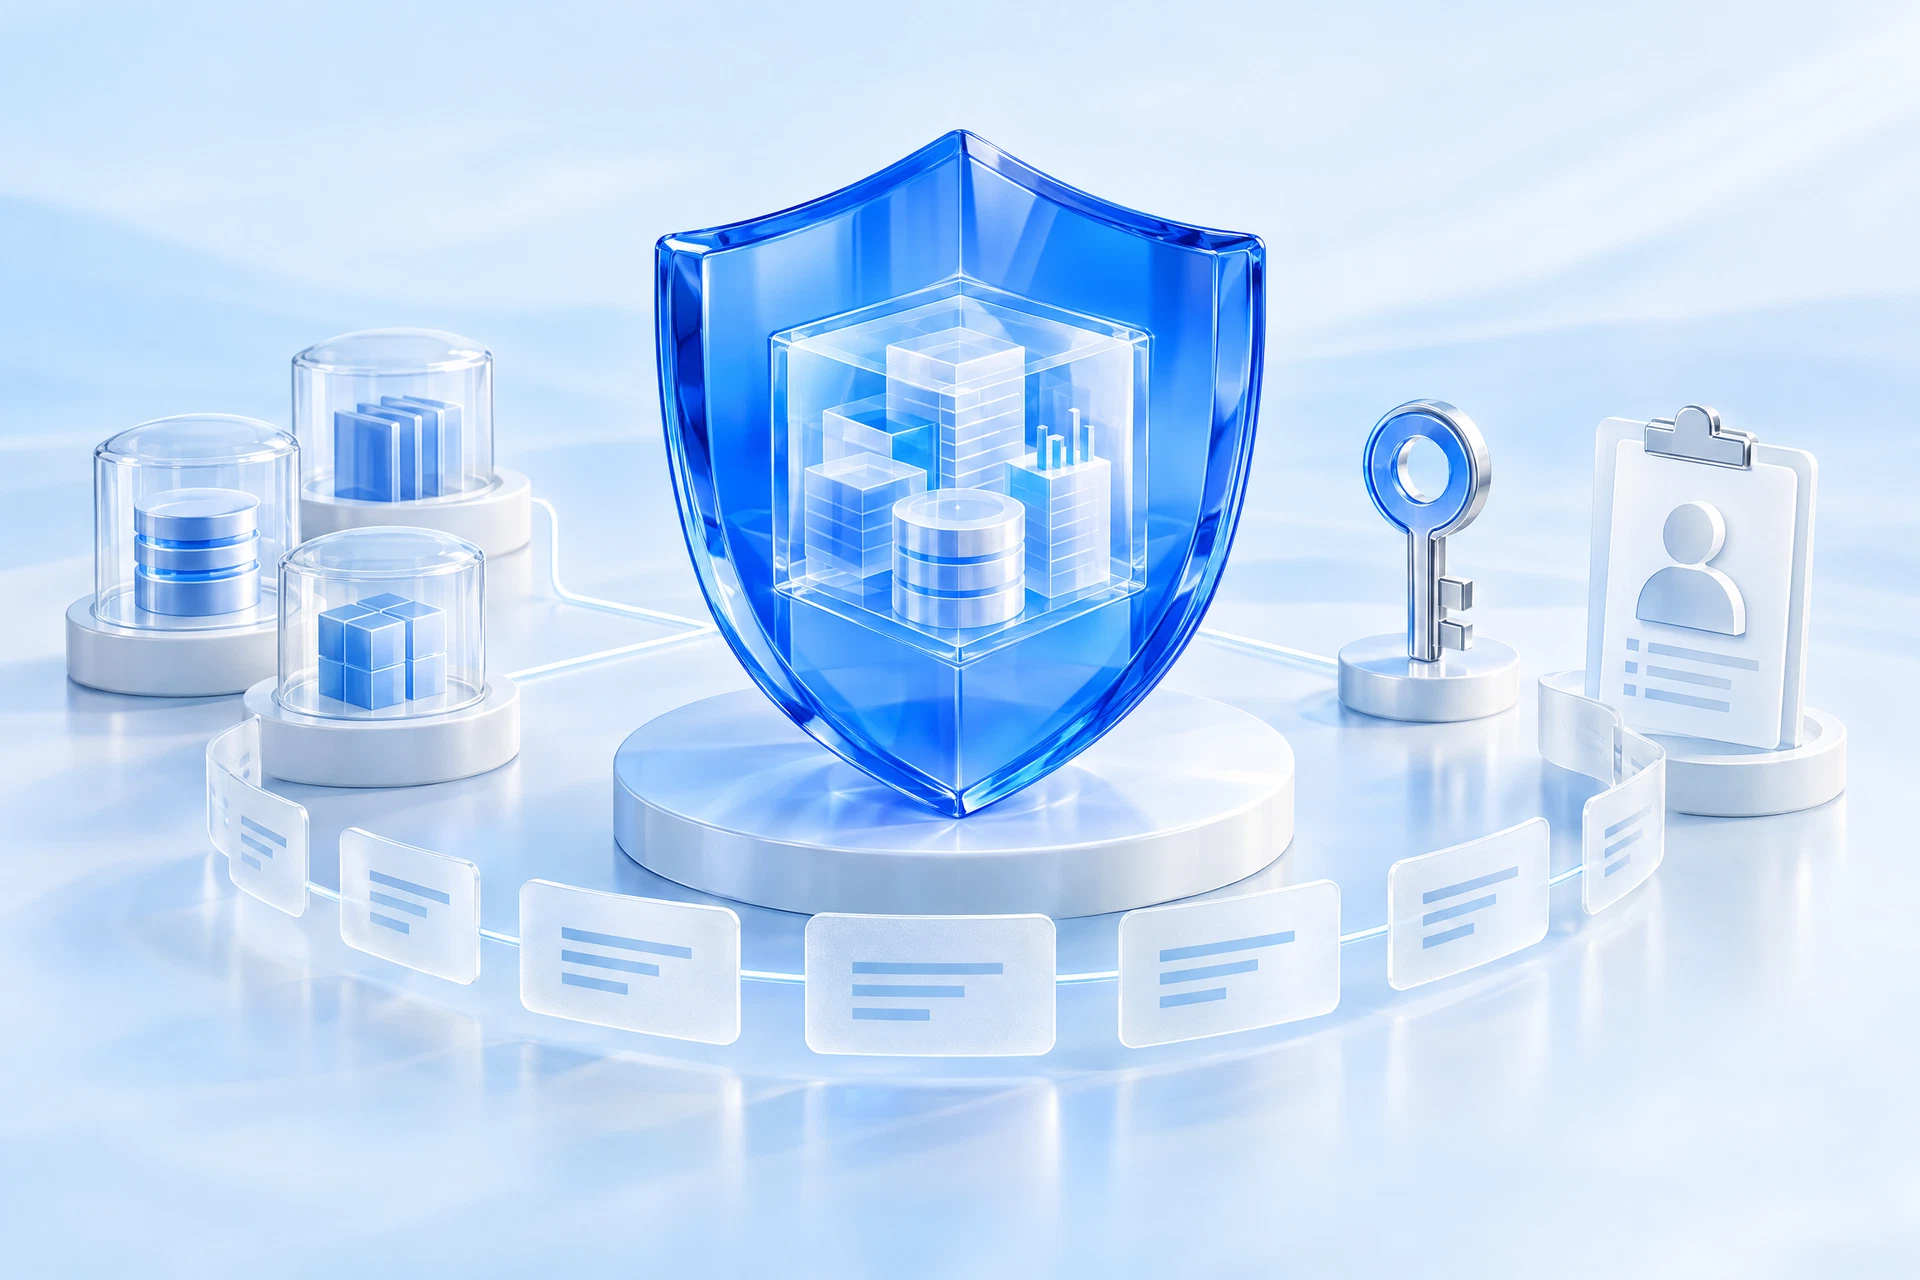
以租户隔离、细粒度权限、人工复核和全链路审计治理 AI 建设与运行;三级等保、ISO/IEC 27001 与信创按具体证明及适配范围说明。
先确认数据与运行上下文所属边界。
再确认角色可访问的数据与可执行动作。
关键业务动作按风险与规则设置确认环节。
记录任务、工具调用与结果,支持追溯核查。
概念示意,非认证证书。具体资质、认证范围及信创适配版本以证明材料与项目方案为准。
让数据有边界,行动有授权,过程可追溯。有信 AIP 将权限、流程、人审与审计贯穿建设和运行,帮助企业核对每一步判断与执行。
按租户、身份、对象与动作核权。建设 Agent 与业务智能体分别授权,页面与服务端遵守同一边界。
敏感金额、高风险及不可逆操作先经有权人员确认;关键事实变化时,按规则重新复核。
文本、检索结果和工具返回不产生授权。防范提示注入,保护敏感字段与凭据,不让对话绕过规则。
核对回执与业务状态,失败或不确定时转人工。生产权限、规则和版本变更仍经审批与测试。
串联建设、发布、任务、审批与执行证据。身份、版本和回执可追溯,日志按权限访问、脱敏与留存。
按对应系统、测评范围和有效材料核对;不推导所有私有环境或终端自动获得同一等级。
核对认证主体、体系范围和有效期。管理体系认证不等于模型判断或业务结果的正确性保证。
按项目核对芯片、系统、数据库等组合及版本,不作全技术栈无条件兼容承诺。
准备系统与数据流、权限矩阵、日志样例、模型出网及运维责任,并核对等保材料、ISO/IEC 27001 认证范围与信创适配版本。
不要求保存隐式思维链。保留必要事实、调用身份、审批、回执与最终状态,并保护日志隐私和访问权限。
不是。企业与交付方需明确基础设施、网络、补丁、备份和模型工具接入责任;云平台与 SaaS 同样需要明确授权及运维分工。
把目标、业务系统与交付边界放在同一张图上。